OpenClaw账号购买指南(2026):开源自托管的AI代理助手没有可买的账号,没有付费套餐与代币,出售所谓账号和代币的骗局识别,自行安装时的安全建议,模型接口密钥与消息渠道权限的管理,合规部署与更新的步骤
OpenClaw是一个开源、可以自己部署的AI代理助手,它的前身,先后叫过Clawdbot和Moltbot,2026年1月29日,项目更名为OpenClaw。因为热度很高,网络上出现了大量的所谓OpenClaw账号、会员和代币的销售信息。本文根据OpenClaw官方资料在2026年10月的信息,说明项目的性质,帮你识别这些骗局,并给出自行部署时的安全建议。项目的信息可能更新,请以官方仓库和文档为准。
一、OpenClaw是什么
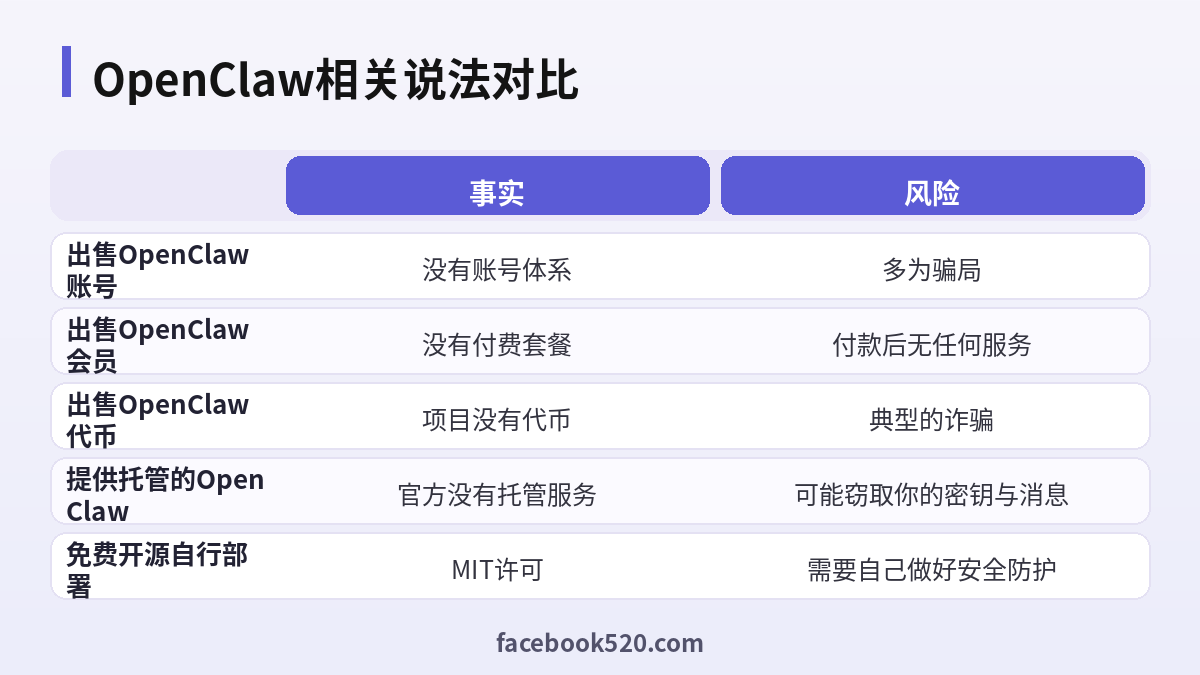
OpenClaw采用MIT许可,是由OpenClaw基金会管理的开源项目,基金会是一个501(c)(3)性质的非营利组织。它是一个自托管的助手:你把它安装在自己的电脑或者服务器上,配置自己的模型接口密钥,再把它连接到你使用的聊天渠道,就可以让它代替你执行一些任务。重点在于,它没有付费的套餐,没有官方托管的服务,也没有发行任何代币。你不需要,也不能购买一个所谓的OpenClaw账号。
| 事实 | 说明 |
|---|---|
| 许可 | MIT |
| 管理方 | OpenClaw基金会 |
| 运行方式 | 自托管,安装在自己的环境里 |
| 付费套餐 | 没有 |
| 官方托管服务 | 没有 |
| 代币 | 没有 |
二、为什么说所有出售的都是骗局
既然项目没有账号体系、没有付费套餐,也没有代币,那么任何声称出售OpenClaw账号、会员、代币和内部名额的人,都不是官方,也不可能提供他们承诺的东西。常见的情况有几种:付款之后没有任何交付;交付的是一个别人修改过的、带有恶意代码的安装包;让你输入模型的接口密钥或者聊天渠道的授权,从而窃取你的资源;用代币的概念,吸引你参与投资和拉人头。无论哪一种,都会给你带来真实的损失。
| 骗局类型 | 后果 |
|---|---|
| 付款后不交付 | 钱款损失 |
| 带恶意代码的安装包 | 电脑和账号被入侵 |
| 窃取密钥和授权 | 接口被盗刷,聊天被监控 |
| 代币与拉人头 | 资金损失,可能触犯法律 |
三、冒充托管服务的风险
有些网站,声称提供在线托管的OpenClaw,用户只需要注册,就可以免安装使用。官方并没有这样的托管服务,所以这类网站,是第三方运营的。你在上面输入的接口密钥、聊天记录和渠道的授权,都由对方掌握。对方可以随时查看你的消息,甚至以你的名义,发送消息和操作你授权的服务。对于一个能够执行任务的代理来说,这是极其危险的。
四、自行部署时的安全风险
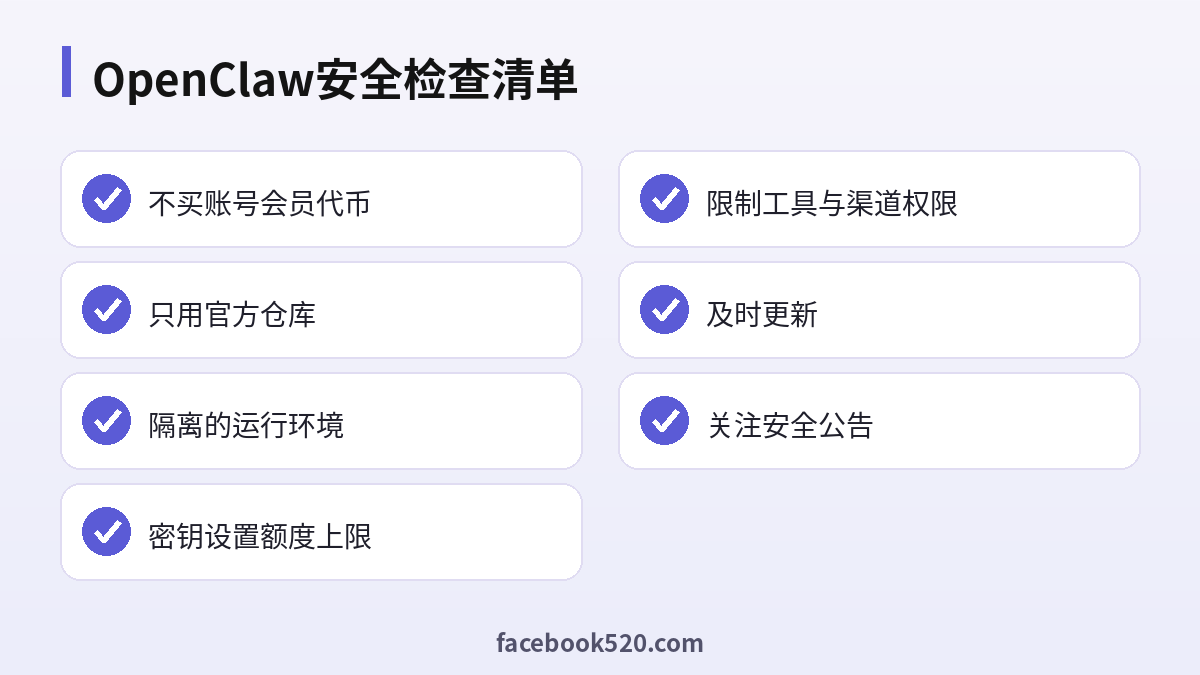
OpenClaw能够连接聊天渠道,并调用工具执行任务,这意味着它拥有相当大的权限。项目在发展的过程中,出现过较多的安全公告,涉及权限、输入的处理和扩展等多个方面。因此,部署它的人,必须把安全放在第一位:使用隔离的运行环境,例如专用的虚拟机或者容器,不要直接运行在存放着重要资料的主力电脑上;限制它能够访问的目录和命令;为模型的接口密钥,设置额度上限;只在你信任的聊天渠道里使用,并限制能够向它发送指令的账号。
| 风险 | 防护 |
|---|---|
| 权限过大 | 隔离环境,限制目录与命令 |
| 密钥被盗用 | 设置额度上限,定期轮换 |
| 被陌生人指令 | 限制可发送指令的账号 |
| 扩展带来风险 | 只安装可信的扩展 |
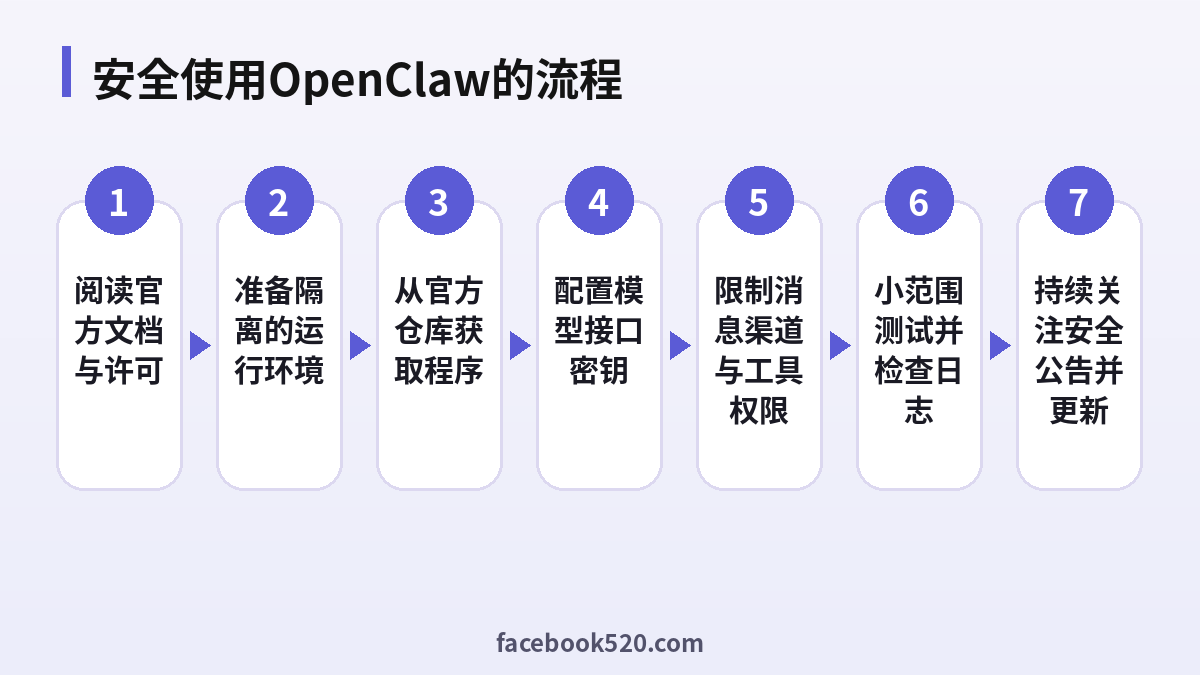
五、安全使用的步骤
- 先阅读官方仓库和文档,了解项目的功能、许可和已知的安全问题。
- 准备隔离的运行环境,例如专用的虚拟机或者容器。
- 只从官方的仓库获取程序,核对来源和版本。
- 创建属于你自己的模型接口密钥,并设置额度的上限。
- 配置时,限制它能访问的目录、命令和工具。
- 只连接你信任的聊天渠道,并设置允许发送指令的账号名单。
- 先用不重要的任务测试,并检查日志。
- 持续关注官方的安全公告,及时更新。
六、密钥与渠道权限的管理
模型接口的密钥,等同于你的付款授权,要妥善保存,不要写进公开的文件,不要发给他人。给它单独创建一个密钥,并设置每日和每月的上限,这样即使发生泄露,损失也是可控的。对于聊天渠道的授权,只给最必要的权限,不要授予管理整个账号的权限。定期检查已授权的应用,移除不再使用的项目。发现异常的行为,立即停止运行,撤销所有的授权,并更换密钥。
七、更新与维护
开源项目的更新很频繁,安全问题的修复,也依赖于及时地更新。订阅官方的发布和安全公告,了解新的版本和修复的内容。更新之前,阅读更新说明,并备份你的配置。更新之后,用简单的任务测试,确认功能正常。如果你使用了第三方的扩展,也要关注它们的更新和维护状态,停止使用已经没有人维护的扩展。
| 维护事项 | 建议 |
|---|---|
| 关注安全公告 | 订阅官方发布 |
| 更新前 | 阅读说明,备份配置 |
| 更新后 | 测试基本功能 |
| 第三方扩展 | 关注维护状态 |
八、哪些人适合自己部署
自托管的代理,适合有一定技术基础、愿意自己承担维护和安全责任的用户。如果你不熟悉服务器、命令行和权限的概念,建议先在隔离的环境里,学习和体验,而不是直接让它管理重要的账号和资料。如果你只是想要一个现成的助手,市面上有很多官方提供的、有明确责任主体的产品,可以按照它们的官方方式订阅,而不是寻找所谓的OpenClaw账号。
九、常见问题排查
| 现象 | 可能原因 | 处理办法 |
|---|---|---|
| 无法连接聊天渠道 | 授权或者配置错误 | 检查授权与配置 |
| 接口调用失败 | 密钥无效或者额度不足 | 检查密钥与额度 |
| 费用异常 | 密钥泄露或者任务循环 | 停止运行,更换密钥 |
| 行为异常 | 被恶意指令或者扩展影响 | 停止运行,检查日志与扩展 |
| 找不到官方入口 | 搜索到仿冒网站 | 从官方仓库获取 |
十、为什么代理类工具需要更高的安全意识
普通的聊天助手,只是回答问题,而代理类的工具,可以读取文件、运行命令、发送消息,甚至操作其他的服务。这意味着,一旦它被错误地指令,或者被恶意的内容诱导,造成的后果,要严重得多。例如,一封包含隐藏指令的邮件,可能诱导代理泄露文件;一个被篡改的扩展,可能偷偷地发送数据。因此,在使用这类工具时,要遵循最小权限的原则:只给它完成任务所需要的权限,并且对高风险的操作,要求人工确认。
| 原则 | 做法 |
|---|---|
| 最小权限 | 只给必要的目录和命令 |
| 人工确认 | 对删除、发送和付款等操作要求确认 |
| 隔离环境 | 使用虚拟机或者容器 |
| 日志审计 | 定期检查日志 |
十一、识别仿冒的下载与网站
热门的开源项目,常常被仿冒。仿冒的方式,包括:注册与项目名称相似的域名,搭建看起来很像官方的页面;在搜索结果里,投放广告,把你引向仿冒的下载页面;在社交平台和视频里,发布带有恶意链接的教程。识别的办法:只从官方仓库和官方文档里提供的链接获取;核对域名和仓库的所有者;对要求关闭杀毒软件、输入密码和授权的安装说明,保持高度的警惕;在隔离的环境里,先运行,观察行为。
- 只通过官方仓库获取程序。
- 核对域名和仓库所有者。
- 警惕要求关闭安全软件的教程。
- 在隔离的环境里先运行。
- 观察网络和文件的行为。
十二、如果已经受骗,怎么办
如果你已经为所谓的账号、会员或者代币付款,先停止继续付款。保存聊天记录和付款凭证,联系你使用的付款平台,申请争议处理。如果你安装了来路不明的程序,立即断开网络,使用安全软件扫描,必要时重装系统,并修改重要账号的密码,撤销已经授权的接口密钥和聊天渠道。如果你输入了模型接口的密钥,立即停用并重新生成。涉及金额较大的,向当地的警方和消费者保护机构报案。
| 步骤 | 做法 |
|---|---|
| 停止付款 | 不支付任何额外费用 |
| 保存证据 | 聊天记录与付款凭证 |
| 处理电脑 | 断网,扫描,必要时重装 |
| 处理账号 | 改密码,撤销授权,更换密钥 |
| 报案 | 金额较大时联系警方 |
十三、关于项目名称变化带来的混淆
这个项目,经历了几次名称的变化,从Clawdbot到Moltbot,再到OpenClaw,网络上的教程和讨论,使用的名称并不统一。这种混淆,常常被骗子利用,声称某个旧的名称,对应着另一个付费的产品。遇到名称不一致的情况,以官方仓库的说明为准,不要相信第三方的解释。搜索资料时,同时使用不同的名称,并留意内容的发布时间,因为早期的教程,可能已经过时,甚至存在安全的隐患。
十四、企业与团队的使用边界
企业如果想在内部试用这类代理工具,必须先经过信息安全部门的评估。明确它可以接触哪些数据,不能接触哪些数据;规定它只能在隔离的测试环境里运行,不得连接生产系统和客户数据;要求所有的接口密钥,由公司统一管理,不得使用个人的密钥;对于它执行的操作,保留完整的日志,以便审计。员工不得私自安装并连接公司的聊天工具,更不得购买来路不明的账号和代币。违反这些规定,可能带来数据泄露和合规的风险。
| 事项 | 要求 |
|---|---|
| 数据范围 | 明确可接触和不可接触的数据 |
| 运行环境 | 仅限隔离的测试环境 |
| 密钥管理 | 公司统一管理 |
| 日志审计 | 保留完整日志 |
| 员工行为 | 不私自安装,不购买账号代币 |
十五、学习时的建议
如果你对这类项目感兴趣,把学习当作目标,而不是追求快速地获得一个现成的助手。阅读官方的文档,了解架构和权限的模型;在隔离的环境里,用不重要的任务练习;参与官方的社区,了解已知的问题和最佳实践;关注安全研究者发布的分析。通过学习,你会明白,真正重要的,不是拥有一个账号,而是理解它如何工作,以及如何安全地使用。
十六、结语
OpenClaw这类开源的项目,给了个人很大的自由度,也要求使用者承担更多的责任。没有账号,没有会员,没有代币,这是最重要的事实。抓住这一点,你就能避开大部分的骗局,并专注于安全地学习和使用。
十七、日常使用的检查习惯
每次启动之前,花一分钟检查:运行的环境是否仍然隔离,密钥的额度是否合理,允许发送指令的账号名单是否正确,近期有没有新的安全公告。每周检查一次日志,看看有没有不认识的操作。每个月,轮换一次密钥,并复核权限的设置。养成这些小习惯,可以让你在享受自动化便利的同时,把风险控制在可接受的范围内。
| 周期 | 检查内容 |
|---|---|
| 每次启动 | 环境、额度、账号名单、安全公告 |
| 每周 | 日志 |
| 每月 | 轮换密钥,复核权限 |
常见问题
OpenClaw账号可以买吗?
不可以,项目没有账号体系。
OpenClaw有会员吗?
没有付费套餐,也没有会员。
OpenClaw有代币吗?
没有,任何出售代币的说法都是骗局。
有官方托管服务吗?
没有,第三方的托管服务需要谨慎。
OpenClaw免费吗?
项目开源,采用MIT许可,但是使用的模型接口需要自己付费。
怎样确认来源?
只从官方的仓库获取。
安全吗?
项目有过较多的安全公告,必须做好隔离与权限限制。
密钥泄露了怎么办?
立即停用并重新生成,检查用量。
需要更新吗?
需要,及时更新并关注安全公告。
信息会变化吗?
会,请以官方仓库和文档为准。
总结
OpenClaw是开源的自托管项目,没有账号、会员和代币,任何出售这些的行为,都应当远离。需要使用时,从官方仓库获取,在隔离的环境里部署,限制权限,保护好密钥,并持续更新。
